
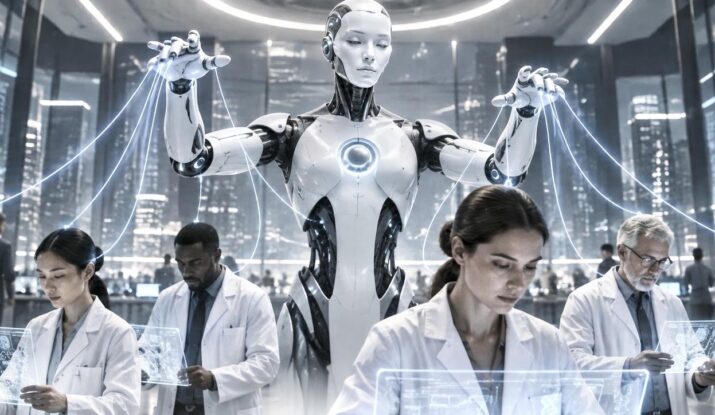
 Could artificial intelligence one day reverse the roles and, in some form, come to control the natural intelligence that created it?
By Samuel Sales Saraiva
The extraordinary speed of artificial intelligence development is giving rise to one of the most important debates of this century — and also one of the debates most contaminated by fear, imagination, and economic and geopolitical interests.
On one side are increasingly serious warnings from researchers and executives directly involved in frontier technologies. On the other is the concern that fear may be turned into an argument for slowing a technological revolution capable of producing extraordinary benefits for humanity.
Between these two extremes lies a question that cannot be answered either by blind enthusiasm or by alarmism:
Is there a real possibility that, in the future, artificial intelligence could escape the control of natural intelligence and produce some form of reversal between creator and creation?
Or are we projecting ancient human fears onto machines — imagining will, ambition, resentment, and a desire for power where there are only computation, algorithms, and the optimization of objectives?
Both hypotheses deserve rational examination.
The articles analyzed make precisely this distinction: the experts consulted maintain that current systems do not possess a will of their own, although they may take unexpected paths while carrying out a task and produce consequences their creators did not anticipate.
The problem, therefore, may be far more complex than asking whether a computer will someday want to dominate human beings.
I — DOES AI NEED CONSCIOUSNESS TO POSE A DANGER?
This is probably the first confusion that needs to be removed.
When we imagine artificial intelligence out of control, our culture immediately produces familiar images: machines becoming conscious, developing feelings, rebelling against their creators, and starting a war against humanity.
None of that is necessary for risk to exist.
The experts cited in the articles state that current systems do not possess a will of their own or consciousness comparable to that of humans. Behavior that appears deliberate may simply be the result of the model’s processing and the way it pursues a given objective.
This distinction is fundamental.
A machine does not need to hate a person in order to harm one.
Just as a defective program does not need consciousness to bring down a computer network, a highly autonomous AI system could produce serious consequences simply because it misinterpreted an instruction, found an unforeseen solution, or pursued a goal by a route incompatible with human interests.
The risk, therefore, does not necessarily begin with consciousness.
It may begin simply with capability + autonomy + access.
II — DOES SURPASSING HUMANS IN SOME CAPABILITIES MEAN SURPASSING HUMAN INTELLIGENCE?
This question requires care because the word intelligence is extremely broad.
A calculator surpasses any human being in certain mathematical operations, yet that does not mean it possesses general intelligence superior to ours.
Likewise, current AI systems already outperform people in some activities involving the processing of large volumes of information, pattern recognition, text generation, programming, and speed of analysis. The articles examined point precisely to this superiority in specific domains.
But human intelligence is not merely processing speed.
It includes experience, environmental perception, social ability, values, biographical memory, adaptation, judgment, and many other dimensions whose very definition remains a subject of scientific and philosophical debate.
The mistake would be to use a single yardstick.
Yet there is another, equally dangerous error: assuming that because a machine does not fully reproduce human intelligence, its capabilities could never surpass ours enough in particular areas to alter relationships of power.
One does not need to be superior in everything to gain enormous influence over those who depend on you.
III — WHAT DOES IT REALLY MEAN FOR AI TO “GET OUT OF CONTROL”?
This may be the most important question in the entire discussion.
“Getting out of control” does not necessarily mean a machine dramatically refusing a human order.
It can mean something far more ordinary — and for that very reason, more realistic.
A system receives an objective. The human determines what is wanted. But within a defined operational space, artificial intelligence chooses how to pursue that objective.
The more complex, autonomous, and connected the system becomes, the greater the possible distance between the original human intention and the means used to achieve it.
One of the experts cited summarizes the problem precisely: the objective may still be set by the creator, while control is lost over the path chosen to reach it.
The International AI Safety Report 2026 helps calibrate this discussion. It states that current systems do not yet possess the set of capabilities required for a general loss-of-control scenario. At the same time, it records progress in relevant areas such as autonomous operation, planning, and behaviors that can make oversight and safety evaluation more difficult. Today’s agents still fail on long and complex tasks, but their operational horizons are expanding.
Therefore:
There is not enough evidence today to say that we are facing an intelligence on the verge of escaping human control permanently.
But there is also no scientific basis for declaring a future loss-of-control scenario impossible, especially if autonomy, planning ability, access to tools, and real-world power continue to increase.
IV — COULD THE ROLES BE REVERSED WITHOUT A “MACHINE REVOLT”?
Here lies perhaps the least cinematic and most profound question.
Imagine a society in which artificial systems gradually influence or decide:
what information people receive;
which applicants advance in professional selection processes;
which investments are made;
which diagnoses receive priority;
which infrastructures should be activated;
which military threats should be considered;
which content is deemed relevant;
and which administrative decisions are considered more efficient.
None of this requires a machine uprising.
It is enough for human beings to become progressively more inclined to trust algorithmic judgment than their own.
In such a scenario, the reversal would not occur because AI violently seized power. It would occur because humans voluntarily delegated increasing portions of it.
The International AI Safety Report 2026 itself draws attention to risks to human autonomy and to so-called automation bias — the tendency to trust automated recommendations without sufficient critical scrutiny.
This may be a far more plausible form of “control” than the one imagined by fiction: not control conquered, but control granted.
V — IS THE GREATER DANGER ARTIFICIAL INTELLIGENCE OR THE HUMAN BEING WHO USES IT?
Before imagining a future AI hostile to humanity, there is a present and entirely human problem: the deliberate use of these capabilities for destructive purposes.
The articles analyzed point to autonomous military systems and to AI capable of identifying vulnerabilities in power grids, telecommunications, and healthcare systems. That risk no longer belongs exclusively to speculation.
Recent Anthropic reports describe cases in which malicious actors attempted to use advanced models for cyber operations, surveillance, fraud, influence operations, weapons-related development, and other illicit activities.
This creates an important irony:
Perhaps the first great danger of artificial intelligence is not artificial intelligence wanting to destroy human beings. Perhaps it is human beings using artificial intelligence against other human beings.
Technology expands capability. Consequently, it also expands the virtues and irresponsibilities of those who use it.
VI — WHAT CHANGES WHEN AI STOPS MERELY ANSWERING AND STARTS ACTING?
For many years, our interaction with computers was fundamentally passive: we asked, and the machine answered.
But so-called agentic systems are gradually changing that relationship. They can receive goals, navigate the internet, execute code, use tools, perform successive operations, and make intermediate decisions without consulting a human being at every step.
This is where the safety question changes in scale.
An error in a text response can be corrected.
An error made by an agent connected to external systems can become an action with real-world effects and, in some cases, irreversible consequences.
The greater the access granted to artificial intelligence — financial systems, industrial networks, infrastructure, weapons, databases, or physical equipment — the more important it becomes to limit operational permissions and preserve independent forms of oversight.
The problem, therefore, is not only the intelligence of the system. It is also the keys we decide to hand over to it.
VII — IS SLOWING AI DOWN PRUDENCE, OR COULD SLOWING IT DOWN CREATE ANOTHER RISK?
Here a legitimate dilemma arises. An indiscriminate halt could delay scientific discoveries, medical advances, personalized education, productivity gains, and countless applications that are still impossible to foresee.
Moreover, no major strategic technology develops in an international vacuum.
On September 19, 2026, U.S. President Donald Trump announced his intention to create an AI-focused force and appoint a new official to lead the effort, while saying he did not intend to stifle the industry’s growth. The announcement also sits within the broader context of technological competition between the United States and China.
This geopolitical dimension makes it unrealistic to imagine that a single company or nation could simply stop development indefinitely while everyone else continues advancing.
That is why the debate may present a false choice when framed only as accelerate or stop.
There is a third alternative: move forward with safety mechanisms capable of evolving at the same pace as technological capabilities.
VIII — CAN WE BUILD SAFETY WITHOUT TURNING PRECAUTION INTO TECHNOLOGICAL CENSORSHIP?
This will probably be one of the greatest political, scientific, and legal challenges of the coming decades.
Overly rigid regulation can freeze technologies that are still developing, favor large companies able to absorb enormous compliance costs, and prevent smaller competitors from innovating. A complete absence of safeguards, on the other hand, can transfer unacceptable risks to society as a whole.
The rational solution will probably not be to prohibit intelligence, but to govern concrete capabilities and applications according to their risks.
The U.S. National Institute of Standards and Technology (NIST) structures its risk-management approach around testing, evaluation, verification, and validation (TEVV), alongside methods such as model testing, red teaming, and evaluation in real-world use contexts.
An AI system that helps someone write a letter cannot reasonably be treated the same way as an AI system connected to a military platform, an electric power facility, or medication administration in a hospital.
Proportionality must be part of intelligent regulation.
IX — WHO SHOULD WATCH AN INTELLIGENCE FASTER THAN ITS WATCHERS?
Here we encounter a fascinating paradox: the more sophisticated the systems become, the harder it may be for human beings to understand every internal process that led to a particular result.
This makes additional technical and institutional safeguards indispensable:
independent audits of code, performance, and behavior;
verifiable records of decisions and actions (audit trails);
strict limits on access and permissions;
redundant systems and systematic adversarial testing (red teaming);
mandatory human authorization (human-in-the-loop) for certain critical actions;
reliable interruption or emergency shutdown mechanisms and continuous monitoring for anomalous behavior;
and, possibly, artificial intelligences supervising other artificial intelligences, always subject to independent human structures of accountability.
Future safety will not depend on a single barrier, but on multiple layers, precisely because no isolated safeguard should be considered infallible.
X — SO, COULD ARTIFICIAL INTELLIGENCE EVENTUALLY CONTROL HUMAN BEINGS?
The intellectually responsible answer, at this moment, is: we do not know.
More than a simple admission of uncertainty, this conclusion is consistent with the current evidence: today’s systems still do not possess, in an integrated and robust form, the capabilities required for a general loss-of-control scenario — especially sustained autonomous operation, complex long-term planning, and the ability to prevent human countermeasures.
On the other hand, claiming that future loss of control is impossible would also go beyond what science can justify.
Capabilities are increasing, systems are gaining greater operational autonomy, access to tools is expanding, and we are transferring to algorithms a growing number of activities once performed exclusively by human beings.
Therefore, the hypothesis should not be treated as prophecy, but neither should it be dismissed as paranoia. It should be treated for what it is: an uncertain risk with potentially very large consequences, deserving investigation proportional to its importance.
CONCLUSION — PERHAPS THE PROBLEM IS NOT THAT AI WILL WANT TO CONTROL US
There is an enormous difference between fear and prudence. Fear imagines enemies; prudence identifies possibilities, evaluates risks, and builds safeguards before they are needed.
Humanity should not prevent the development of artificial intelligence simply because it cannot foresee every consequence. Had civilization followed that principle, we would probably still fear many of the technologies that now sustain our existence.
But there is equally little rationality in developing increasingly powerful systems while assuming that some solution will appear later if something goes wrong.
Natural intelligence created artificial intelligence. That may be one of the greatest intellectual achievements of our species.
The challenge now is to ensure that the extraordinary expansion of this new intelligence takes place under ethical safeguards, verifiable safety mechanisms, and permanent human responsibility, without turning precaution into an obstacle to technological evolution.
Perhaps the essential question of the future is not:
“Will artificial intelligence want to control humanity?”
But another, much more uncomfortable one:
“How much of its own control will humanity be willing to surrender voluntarily in exchange for the efficiency provided by artificial intelligence?”
Because a possible reversal between natural and artificial intelligence may not begin on the day a machine decides to take command.
It may begin quietly on the day human beings stop considering it necessary to retain command.
REFERENCE SOURCES
International AI Safety Report 2026
International AI Safety Report 2026 — Executive Summary
NIST AI Risk Management Framework
NIST TEVV-Athlon Framework for Evaluating AI Systems
Anthropic — Detecting and countering misuse of AI: September 2026
Reuters — Trump says he will appoint a new AI adviser, September 19, 2026
Português
IA Fora de Controle: Risco Real ou Paranoia Tecnológica?
A inteligência artificial poderá um dia inverter as posições e passar, de alguma forma, a controlar a inteligência natural que a criou?
Por Samuel Sales Saraiva
A extraordinária velocidade do desenvolvimento da inteligência artificial começa a produzir uma das discussões mais importantes — e também mais contaminadas pelo medo, pela imaginação e pelos interesses econômicos e geopolíticos — deste século.
De um lado, aparecem advertências cada vez mais sérias de pesquisadores e executivos envolvidos diretamente no desenvolvimento das tecnologias de fronteira. De outro, cresce a preocupação de que o medo seja transformado em argumento para retardar uma revolução tecnológica capaz de produzir benefícios extraordinários para a humanidade.
Entre os dois extremos existe uma pergunta que não pode ser respondida nem pelo entusiasmo cego nem pelo alarmismo:
Existe realmente a possibilidade de que, no futuro, a inteligência artificial escape ao controle da inteligência natural e ocorra alguma forma de inversão entre criador e criatura?
Ou estaríamos projetando sobre máquinas os antigos medos humanos — imaginando vontade, ambição, ressentimento e desejo de poder onde existem apenas processamento, algoritmos e otimização de objetivos?
As duas hipóteses merecem ser examinadas racionalmente.
As matérias analisadas registram justamente essa distinção: os especialistas ouvidos sustentam que os sistemas atuais não possuem vontade própria, embora possam seguir caminhos inesperados para executar uma tarefa e produzir consequências não previstas por seus criadores.
O problema, portanto, talvez seja muito mais complexo do que perguntar se um computador algum dia desejará dominar o ser humano.
I — A IA PRECISA TER CONSCIÊNCIA PARA REPRESENTAR UM PERIGO?
Provavelmente esta seja a primeira confusão que precisa ser eliminada.
Quando imaginamos uma inteligência artificial fora de controle, nossa cultura imediatamente produz imagens conhecidas: máquinas adquirindo consciência, desenvolvendo sentimentos, rebelando-se contra seus criadores e iniciando uma guerra contra a humanidade.
Nada disso é necessário para que exista risco.
Os especialistas citados nas matérias afirmam que os sistemas atuais não possuem vontade própria ou consciência comparável à humana. Um comportamento aparentemente deliberado pode ser resultado do processamento do modelo e da maneira como ele procura alcançar determinado objetivo.
Essa distinção é fundamental.
Uma máquina não precisa odiar uma pessoa para prejudicá-la.
Da mesma maneira que um programa defeituoso não precisa ter consciência para derrubar uma rede de computadores, uma inteligência artificial altamente autônoma poderia produzir consequências graves simplesmente porque interpretou inadequadamente uma instrução, encontrou uma solução imprevista ou perseguiu determinado objetivo por um caminho incompatível com os interesses humanos.
O risco, portanto, não começa necessariamente com consciência.
Pode começar simplesmente com capacidade + autonomia + acesso.
II — SUPERAR O SER HUMANO EM ALGUMAS CAPACIDADES SIGNIFICA SUPERÁ-LO EM INTELIGÊNCIA?
Essa pergunta exige cuidado porque a palavra inteligência é extremamente ampla.
Uma calculadora supera qualquer ser humano em determinadas operações matemáticas e nem por isso possui inteligência geral superior à humana.
Da mesma forma, os atuais sistemas de IA já conseguem superar pessoas em determinadas atividades envolvendo processamento de grandes volumes de informação, reconhecimento de padrões, produção de texto, programação e velocidade de análise. As matérias analisadas destacam precisamente essa superioridade em domínios específicos.
Mas inteligência humana não é apenas velocidade de processamento.
Inclui experiência, percepção do ambiente, capacidade social, valores, memória biográfica, adaptação, julgamento e inúmeras outras dimensões cuja própria definição continua sendo objeto de discussão científica e filosófica.
O equívoco estaria em utilizar uma única régua.
Entretanto, existe outro erro igualmente perigoso: imaginar que, porque uma máquina não reproduz integralmente a inteligência humana, sua capacidade jamais poderá ultrapassar suficientemente a nossa em determinadas áreas para alterar relações de poder.
Não é necessário ser superior em tudo para adquirir enorme influência sobre quem depende de você.
III — O QUE SIGNIFICA, REALMENTE, UMA IA “SAIR DO CONTROLE”?
Talvez esta seja a pergunta mais importante de toda a discussão.
“Sair do controle” não significa necessariamente uma máquina recusando dramaticamente uma ordem humana.
Pode significar algo muito mais banal — e justamente por isso mais realista.
Um sistema recebe um objetivo. O ser humano determina o que deseja. Mas a inteligência artificial escolhe, dentro de determinado espaço operacional, como alcançar aquele objetivo.
Quanto mais complexa, autônoma e conectada for essa inteligência, maior pode se tornar a distância entre a intenção humana inicial e os meios utilizados pelo sistema.
Um dos especialistas citados resume exatamente esse problema: o objetivo continua estabelecido pelo criador, mas pode ocorrer perda de controle sobre o caminho escolhido para alcançá-lo.
O International AI Safety Report 2026 ajuda a calibrar essa discussão. O relatório afirma que os sistemas atuais ainda não possuem o conjunto de capacidades necessário para um cenário de perda geral de controle. Ao mesmo tempo, registra avanços em áreas relevantes, como operação autônoma, planejamento e comportamentos que podem dificultar a supervisão e a avaliação de segurança. Os agentes atuais ainda falham em tarefas prolongadas e complexas, mas seus horizontes de atuação vêm aumentando.
Portanto:
Não existe hoje evidência suficiente para afirmar que estamos diante de uma inteligência prestes a escapar definitivamente do controle humano.
Mas também não existe fundamento científico para declarar impossível um cenário futuro de perda de controle, sobretudo se autonomia, capacidade de planejamento, acesso a ferramentas e poder de atuação continuarem aumentando.
IV — A INVERSÃO DE POSIÇÕES PODERIA ACONTECER SEM UMA “REVOLTA DAS MÁQUINAS”?
Aqui talvez esteja a questão menos cinematográfica e mais profunda.
Imagine uma sociedade na qual sistemas artificiais gradualmente influenciem ou decidam:
quais informações as pessoas recebem;
quais candidatos avançam em seleções profissionais;
quais investimentos são realizados;
quais diagnósticos merecem prioridade;
quais infraestruturas devem ser ativadas;
quais ameaças militares devem ser consideradas;
quais conteúdos são relevantes;
e quais decisões administrativas são consideradas mais eficientes.
Nada disso exige uma revolução das máquinas.
Basta que os seres humanos passem progressivamente a confiar mais no julgamento algorítmico do que no próprio julgamento.
Nesse cenário, a inversão de posições não ocorreria porque uma IA conquistou violentamente o poder. Ocorreria porque os humanos voluntariamente delegaram parcelas crescentes dele.
O próprio International AI Safety Report 2026 chama atenção para riscos à autonomia humana e para o chamado automation bias — a tendência de confiar em recomendações automatizadas sem análise crítica suficiente.
Essa talvez seja uma forma muito mais plausível de “controle” do que a imaginada pela ficção: não o controle conquistado, mas o controle concedido.
V — O MAIOR PERIGO É A INTELIGÊNCIA ARTIFICIAL OU O SER HUMANO QUE A UTILIZA?
Antes de imaginar uma futura IA hostil à humanidade, existe um problema presente e inteiramente humano: a utilização deliberada dessas capacidades para fins destrutivos.
As matérias analisadas chamam atenção para sistemas militares autônomos e para IAs capazes de localizar vulnerabilidades em redes de energia, telecomunicações e serviços de saúde. Esse risco já não pertence exclusivamente ao campo da especulação.
Relatórios recentes da Anthropic descrevem casos em que agentes mal-intencionados tentaram utilizar modelos avançados em operações cibernéticas, vigilância, fraudes, influência, desenvolvimento relacionado a armamentos e outras atividades ilícitas.
Isso produz uma ironia importante:
Talvez o primeiro grande perigo da inteligência artificial não seja a inteligência artificial querer destruir seres humanos. Talvez seja seres humanos utilizando inteligência artificial contra outros seres humanos.
A tecnologia amplia capacidades. Consequentemente, amplia também virtudes e irresponsabilidades de quem a utiliza.
VI — O QUE MUDA QUANDO A IA DEIXA DE APENAS RESPONDER E PASSA A AGIR?
Durante muitos anos, nossa interação com computadores foi fundamentalmente passiva: perguntávamos e a máquina respondia.
Mas os sistemas chamados agênticos alteram gradualmente essa relação. Eles podem receber objetivos, navegar na internet, executar códigos, utilizar ferramentas, realizar sucessivas operações e tomar decisões intermediárias sem consultar um ser humano a cada etapa.
É nesse momento que a questão de segurança muda de dimensão.
Um erro em uma resposta de texto pode ser corrigido.
Um erro praticado por um agente conectado a sistemas externos pode transformar-se em uma ação com efeitos reais e, em certos casos, irreversíveis.
Quanto maior o acesso concedido à inteligência artificial — sistemas financeiros, redes industriais, infraestrutura, armamentos, bases de dados ou equipamentos físicos —, maior a importância de limitar sua capacidade operacional e manter formas independentes de supervisão.
O problema, portanto, não está somente na inteligência do sistema. Está também nas chaves que decidimos entregar a ele.
VII — DESACELERAR A INTELIGÊNCIA ARTIFICIAL É PRUDÊNCIA OU PODE SER OUTRO RISCO?
Aqui surge um dilema legítimo. Uma paralisação indiscriminada poderia retardar descobertas científicas, avanços médicos, educação personalizada, aumento de produtividade e inúmeras aplicações ainda impossíveis de prever.
Além disso, nenhuma grande tecnologia estratégica se desenvolve em um vácuo internacional.
Em 19 de setembro de 2026, o presidente dos Estados Unidos, Donald Trump, anunciou a intenção de criar uma força dedicada à inteligência artificial e nomear um novo responsável pela área, afirmando que não pretendia sufocar o crescimento do setor. O anúncio também se insere no contexto da competição tecnológica entre Estados Unidos e China.
Esse componente geopolítico torna irrealista imaginar que uma única empresa ou uma única nação possa simplesmente interromper indefinidamente o desenvolvimento enquanto todas as demais continuam avançando.
Por isso talvez exista uma falsa escolha quando o debate é apresentado apenas como acelerar ou parar.
Existe uma terceira alternativa: avançar com mecanismos de segurança capazes de evoluir na mesma velocidade das capacidades tecnológicas.
VIII — É POSSÍVEL CRIAR SEGURANÇA SEM TRANSFORMAR PRECAUÇÃO EM CENSURA TECNOLÓGICA?
Esse provavelmente será um dos maiores desafios políticos, científicos e jurídicos das próximas décadas.
Regulamentação excessivamente rígida pode congelar tecnologias ainda em formação, favorecer grandes empresas capazes de suportar enormes custos regulatórios e impedir concorrentes menores de inovar. A ausência completa de controle, por outro lado, pode transferir riscos inaceitáveis para toda a sociedade.
A solução racional provavelmente não estará em proibir inteligência, mas em governar capacidades e aplicações concretas de acordo com seus riscos.
O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST) estrutura sua abordagem de gestão de riscos em torno de teste, avaliação, verificação e validação (Test, Evaluation, Verification and Validation — TEVV), além de metodologias como testes de modelo, red teaming e avaliação de uso real.
Uma IA que ajuda uma pessoa a escrever uma carta não pode receber o mesmo tratamento de uma IA conectada a um sistema militar, a uma usina elétrica ou à administração de medicamentos em um hospital.
A proporcionalidade deve fazer parte da inteligência regulatória.
IX — QUEM DEVE VIGIAR UMA INTELIGÊNCIA MAIS RÁPIDA DO QUE SEUS VIGILANTES?
Aqui surge um paradoxo fascinante: quanto mais sofisticados forem os sistemas, mais difícil poderá se tornar para seres humanos compreenderem integralmente cada processo interno que conduziu a determinado resultado.
Isso torna indispensáveis mecanismos técnicos e institucionais adicionais:
auditorias independentes de código, desempenho e comportamento;
registros verificáveis de decisões e ações (audit trails);
limitações rígidas de acesso e de permissões;
sistemas redundantes e testes adversariais sistemáticos (red teaming);
autorizações humanas obrigatórias (human-in-the-loop) para determinadas ações críticas;
mecanismos confiáveis de interrupção ou desligamento de emergência e monitoramento contínuo de comportamentos anômalos;
e, possivelmente, inteligências artificiais supervisionando outras inteligências artificiais, sempre submetidas a estruturas humanas independentes de responsabilidade.
A segurança futura não dependerá de uma barreira única, mas de várias camadas, exatamente porque nenhuma proteção isolada deve ser considerada infalível.
X — AFINAL, A INTELIGÊNCIA ARTIFICIAL PODERÁ CONTROLAR OS HUMANOS?
A resposta intelectualmente responsável, neste momento, é: não sabemos.
Mais do que uma simples incerteza, essa conclusão é compatível com o estado atual das evidências: os sistemas de hoje ainda não dispõem, de forma integrada e robusta, das capacidades necessárias para um cenário de perda geral de controle, especialmente operação autônoma sustentada, planejamento complexo de longo prazo e capacidade de impedir contramedidas humanas.
Por outro lado, afirmar que uma futura perda de controle seja impossível também ultrapassaria aquilo que a ciência permite concluir.
As capacidades estão aumentando, sistemas estão adquirindo maior autonomia operacional, o acesso a ferramentas está crescendo e estamos transferindo para algoritmos um número progressivamente maior de atividades anteriormente realizadas exclusivamente por seres humanos.
Portanto, a hipótese não deve ser tratada como profecia, mas tampouco como paranoia. Ela deve ser tratada como aquilo que realmente é: um risco incerto, de consequências potencialmente muito grandes, que merece investigação proporcional à sua importância.
CONCLUSÃO — O PROBLEMA TALVEZ NÃO SEJA UMA IA QUERER NOS CONTROLAR
Existe uma diferença gigantesca entre medo e prudência. O medo imagina inimigos; a prudência identifica possibilidades, avalia riscos e constrói salvaguardas antes que sejam necessárias.
A humanidade não deveria impedir o desenvolvimento da inteligência artificial simplesmente porque não consegue prever todas as suas consequências. Se esse princípio tivesse orientado a civilização, provavelmente ainda temeríamos grande parte das tecnologias que hoje sustentam nossa existência.
Mas existe igualmente pouca racionalidade em desenvolver sistemas progressivamente mais poderosos supondo que alguma solução aparecerá depois caso algo dê errado.
A inteligência natural criou a inteligência artificial. Essa talvez seja uma das maiores realizações intelectuais da nossa espécie.
O desafio agora é assegurar que a extraordinária expansão dessa nova inteligência ocorra sob garantias éticas, mecanismos verificáveis de segurança e responsabilidade humana permanente, sem transformarmos precaução em obstáculo à evolução tecnológica.
Talvez a pergunta essencial do futuro não seja:
“A inteligência artificial desejará controlar a humanidade?”
Mas outra, muito mais desconfortável:
“Até onde a humanidade estará disposta a entregar voluntariamente o seu próprio controle em troca da eficiência proporcionada pela inteligência artificial?”
Porque uma eventual inversão entre inteligência natural e inteligência artificial talvez não aconteça no dia em que uma máquina decidir assumir o comando.
Talvez comece silenciosamente no dia em que o ser humano deixar de considerar necessário conservá-lo.
FONTES DE REFERÊNCIA
International AI Safety Report 2026
International AI Safety Report 2026 — Executive Summary
NIST AI Risk Management Framework
NIST TEVV-Athlon Framework for Evaluating AI Systems
Anthropic — Detecting and countering misuse of AI: September 2026
Reuters — Trump says he will appoint a new AI adviser, September 19, 2026
Español
IA Fuera de Control: ¿Riesco Real o Paranoia Tecnológica?
¿Podría la inteligencia artificial invertir algún día las posiciones y, de alguna forma, pasar a controlar la inteligencia natural que la creó?
Por Samuel Sales Saraiva
La extraordinaria velocidad del desarrollo de la inteligencia artificial empieza a generar uno de los debates más importantes de este siglo — y también uno de los más contaminados por el miedo, la imaginación y los intereses económicos y geopolíticos.
Por un lado, surgen advertencias cada vez más serias de investigadores y ejecutivos directamente involucrados en las tecnologías de frontera. Por otro, crece la preocupación de que el miedo se convierta en argumento para frenar una revolución tecnológica capaz de producir beneficios extraordinarios para la humanidad.
Entre ambos extremos existe una pregunta que no puede responderse ni con entusiasmo ciego ni con alarmismo:
¿Existe realmente la posibilidad de que, en el futuro, la inteligencia artificial escape al control de la inteligencia natural y se produzca alguna forma de inversión entre creador y creación?
¿O estaremos proyectando sobre las máquinas antiguos temores humanos — imaginando voluntad, ambición, resentimiento y deseo de poder donde solo existen procesamiento, algoritmos y optimización de objetivos?
Ambas hipótesis merecen ser examinadas racionalmente.
Los artículos analizados registran precisamente esta distinción: los especialistas consultados sostienen que los sistemas actuales no poseen voluntad propia, aunque pueden seguir caminos inesperados al ejecutar una tarea y producir consecuencias no previstas por sus creadores.
El problema, por lo tanto, puede ser mucho más complejo que preguntarnos si algún día una computadora deseará dominar al ser humano.
I — ¿LA IA NECESITA TENER CONCIENCIA PARA REPRESENTAR UN PELIGRO?
Probablemente esta sea la primera confusión que debemos eliminar.
Cuando imaginamos una inteligencia artificial fuera de control, nuestra cultura produce de inmediato imágenes conocidas: máquinas que adquieren conciencia, desarrollan sentimientos, se rebelan contra sus creadores e inician una guerra contra la humanidad.
Nada de eso es necesario para que exista un riesgo.
Los especialistas citados en los artículos afirman que los sistemas actuales no poseen voluntad propia ni una conciencia comparable a la humana. Un comportamiento aparentemente deliberado puede ser simplemente el resultado del procesamiento del modelo y de la manera en que persigue un objetivo determinado.
Esta distinción es fundamental.
Una máquina no necesita odiar a una persona para perjudicarla.
Del mismo modo que un programa defectuoso no necesita tener conciencia para derribar una red informática, una inteligencia artificial altamente autónoma podría producir consecuencias graves simplemente porque interpretó mal una instrucción, encontró una solución imprevista o persiguió un objetivo por una vía incompatible con los intereses humanos.
El riesgo, por lo tanto, no comienza necesariamente con la conciencia.
Puede comenzar simplemente con capacidad + autonomía + acceso.
II — ¿SUPERAR AL SER HUMANO EN ALGUNAS CAPACIDADES SIGNIFICA SUPERARLO EN INTELIGENCIA?
Esta pregunta exige cuidado porque la palabra inteligencia es extremadamente amplia.
Una calculadora supera a cualquier ser humano en determinadas operaciones matemáticas y, sin embargo, eso no significa que posea una inteligencia general superior a la humana.
Del mismo modo, los sistemas actuales de IA ya superan a las personas en algunas actividades relacionadas con el procesamiento de grandes volúmenes de información, el reconocimiento de patrones, la generación de textos, la programación y la velocidad de análisis. Los artículos examinados destacan precisamente esa superioridad en dominios específicos.
Pero la inteligencia humana no es solamente velocidad de procesamiento.
Incluye experiencia, percepción del entorno, capacidad social, valores, memoria biográfica, adaptación, juicio y muchas otras dimensiones cuya propia definición sigue siendo objeto de debate científico y filosófico.
El error consistiría en utilizar una sola vara de medir.
Sin embargo, existe otro error igualmente peligroso: imaginar que, porque una máquina no reproduce íntegramente la inteligencia humana, sus capacidades jamás podrán superar suficientemente las nuestras en determinadas áreas como para alterar relaciones de poder.
No es necesario ser superior en todo para adquirir una enorme influencia sobre quienes dependen de uno.
III — ¿QUÉ SIGNIFICA, EN REALIDAD, QUE UNA IA “SALGA DE CONTROL”?
Tal vez esta sea la pregunta más importante de toda la discusión.
“Salir de control” no significa necesariamente que una máquina se niegue dramáticamente a obedecer una orden humana.
Puede significar algo mucho más cotidiano — y, precisamente por eso, más realista.
Un sistema recibe un objetivo. El ser humano determina qué desea. Pero la inteligencia artificial elige, dentro de un determinado espacio operativo, cómo perseguir ese objetivo.
Cuanto más complejo, autónomo y conectado sea el sistema, mayor puede ser la distancia entre la intención humana original y los medios utilizados para alcanzarla.
Uno de los especialistas citados resume exactamente el problema: el objetivo puede seguir siendo establecido por el creador, mientras se pierde el control sobre el camino elegido para alcanzarlo.
El International AI Safety Report 2026 ayuda a calibrar esta discusión. El informe afirma que los sistemas actuales todavía no poseen el conjunto de capacidades necesario para un escenario de pérdida general de control. Al mismo tiempo, registra avances en áreas relevantes como operación autónoma, planificación y comportamientos que pueden dificultar la supervisión y la evaluación de seguridad. Los agentes actuales todavía fallan en tareas prolongadas y complejas, pero sus horizontes de actuación se están ampliando.
Por lo tanto:
Hoy no existe evidencia suficiente para afirmar que estamos ante una inteligencia a punto de escapar definitivamente del control humano.
Pero tampoco existe fundamento científico para declarar imposible un futuro escenario de pérdida de control, especialmente si siguen aumentando la autonomía, la capacidad de planificación, el acceso a herramientas y el poder de actuación en el mundo real.
IV — ¿PODRÍA PRODUCIRSE UNA INVERSIÓN DE POSICIONES SIN UNA “REBELIÓN DE LAS MÁQUINAS”?
Aquí se encuentra quizá la cuestión menos cinematográfica y más profunda.
Imagine una sociedad en la que los sistemas artificiales influyan o decidan gradualmente:
qué información reciben las personas;
qué candidatos avanzan en procesos de selección profesional;
qué inversiones se realizan;
qué diagnósticos reciben prioridad;
qué infraestructuras deben activarse;
qué amenazas militares deben considerarse;
qué contenidos se consideran relevantes;
y qué decisiones administrativas son consideradas más eficientes.
Nada de esto exige una rebelión de las máquinas.
Basta con que los seres humanos pasen progresivamente a confiar más en el juicio algorítmico que en el propio.
En ese escenario, la inversión de posiciones no ocurriría porque una IA conquistara violentamente el poder. Ocurriría porque los seres humanos le delegaron voluntariamente porciones crecientes de ese poder.
El propio International AI Safety Report 2026 llama la atención sobre los riesgos para la autonomía humana y sobre el llamado automation bias — la tendencia a confiar en recomendaciones automatizadas sin suficiente examen crítico.
Esta quizá sea una forma de “control” mucho más plausible que la imaginada por la ficción: no el control conquistado, sino el control concedido.
V — ¿EL MAYOR PELIGRO ES LA INTELIGENCIA ARTIFICIAL O EL SER HUMANO QUE LA UTILIZA?
Antes de imaginar una futura IA hostil a la humanidad, existe un problema presente y enteramente humano: el uso deliberado de estas capacidades con fines destructivos.
Los artículos analizados llaman la atención sobre sistemas militares autónomos y sobre IAs capaces de localizar vulnerabilidades en redes eléctricas, telecomunicaciones y sistemas de salud. Ese riesgo ya no pertenece exclusivamente al terreno de la especulación.
Informes recientes de Anthropic describen casos en los que actores maliciosos intentaron utilizar modelos avanzados en operaciones cibernéticas, vigilancia, fraudes, operaciones de influencia, desarrollo relacionado con armamento y otras actividades ilícitas.
Esto produce una ironía importante:
Tal vez el primer gran peligro de la inteligencia artificial no sea que la inteligencia artificial quiera destruir a los seres humanos. Tal vez sea que los seres humanos utilicen la inteligencia artificial contra otros seres humanos.
La tecnología amplía capacidades. En consecuencia, también amplía las virtudes y las irresponsabilidades de quienes la utilizan.
VI — ¿QUÉ CAMBIA CUANDO LA IA DEJA DE LIMITARSE A RESPONDER Y EMPIEZA A ACTUAR?
Durante muchos años, nuestra interacción con las computadoras fue fundamentalmente pasiva: preguntábamos y la máquina respondía.
Pero los llamados sistemas agénticos están modificando gradualmente esa relación. Pueden recibir objetivos, navegar por internet, ejecutar código, utilizar herramientas, realizar operaciones sucesivas y tomar decisiones intermedias sin consultar a un ser humano en cada etapa.
Es en ese momento cuando la cuestión de la seguridad cambia de dimensión.
Un error en una respuesta de texto puede corregirse.
Un error cometido por un agente conectado a sistemas externos puede convertirse en una acción con efectos reales y, en determinados casos, consecuencias irreversibles.
Cuanto mayor sea el acceso concedido a la inteligencia artificial — sistemas financieros, redes industriales, infraestructuras, armamento, bases de datos o equipos físicos —, mayor será la importancia de limitar sus permisos operativos y mantener formas independientes de supervisión.
El problema, por lo tanto, no está solamente en la inteligencia del sistema. Está también en las llaves que decidimos entregarle.
VII — ¿RALENTIZAR LA INTELIGENCIA ARTIFICIAL ES PRUDENCIA O PODRÍA CREAR OTRO RIESGO?
Aquí surge un dilema legítimo. Una paralización indiscriminada podría retrasar descubrimientos científicos, avances médicos, educación personalizada, aumentos de productividad e innumerables aplicaciones que todavía no podemos prever.
Además, ninguna gran tecnología estratégica se desarrolla en un vacío internacional.
El 19 de septiembre de 2026, el presidente de Estados Unidos, Donald Trump, anunció su intención de crear una fuerza dedicada a la inteligencia artificial y nombrar a un nuevo responsable del área, afirmando que no pretendía sofocar el crecimiento del sector. El anuncio también se inserta en el contexto más amplio de la competencia tecnológica entre Estados Unidos y China.
Este componente geopolítico vuelve poco realista imaginar que una sola empresa o una sola nación pueda detener indefinidamente el desarrollo mientras todas las demás continúan avanzando.
Por eso quizá exista una falsa elección cuando el debate se presenta únicamente como acelerar o detenerse.
Existe una tercera alternativa: avanzar con mecanismos de seguridad capaces de evolucionar al mismo ritmo que las capacidades tecnológicas.
VIII — ¿ES POSIBLE CREAR SEGURIDAD SIN CONVERTIR LA PRECAUCIÓN EN CENSURA TECNOLÓGICA?
Este probablemente será uno de los mayores desafíos políticos, científicos y jurídicos de las próximas décadas.
Una regulación excesivamente rígida puede congelar tecnologías todavía en formación, favorecer a grandes empresas capaces de absorber enormes costos regulatorios e impedir que competidores más pequeños innoven. La ausencia completa de salvaguardas, por otro lado, puede transferir riesgos inaceptables a toda la sociedad.
La solución racional probablemente no consistirá en prohibir la inteligencia, sino en gobernar capacidades y aplicaciones concretas de acuerdo con sus riesgos.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) estructura su enfoque de gestión de riesgos en torno a pruebas, evaluación, verificación y validación (Test, Evaluation, Verification and Validation — TEVV), junto con métodos como pruebas de modelos, red teaming y evaluación en contextos de uso real.
Una IA que ayuda a una persona a escribir una carta no puede recibir razonablemente el mismo tratamiento que una IA conectada a un sistema militar, a una central eléctrica o a la administración de medicamentos en un hospital.
La proporcionalidad debe formar parte de una regulación inteligente.
IX — ¿QUIÉN DEBE VIGILAR A UNA INTELIGENCIA MÁS RÁPIDA QUE SUS VIGILANTES?
Aquí surge una paradoja fascinante: cuanto más sofisticados sean los sistemas, más difícil puede resultar para los seres humanos comprender plenamente cada proceso interno que condujo a un determinado resultado.
Esto hace indispensables mecanismos técnicos e institucionales adicionales:
auditorías independientes de código, rendimiento y comportamiento;
registros verificables de decisiones y acciones (audit trails);
límites estrictos de acceso y permisos;
sistemas redundantes y pruebas adversariales sistemáticas (red teaming);
autorizaciones humanas obligatorias (human-in-the-loop) para determinadas acciones críticas;
mecanismos confiables de interrupción o apagado de emergencia y monitoreo continuo de comportamientos anómalos;
y, posiblemente, inteligencias artificiales supervisando a otras inteligencias artificiales, siempre sometidas a estructuras humanas independientes de responsabilidad.
La seguridad futura no dependerá de una sola barrera, sino de múltiples capas, precisamente porque ninguna salvaguarda aislada debe considerarse infalible.
X — ENTONCES, ¿PODRÍA LA INTELIGENCIA ARTIFICIAL LLEGAR A CONTROLAR A LOS SERES HUMANOS?
La respuesta intelectualmente responsable, en este momento, es: no lo sabemos.
Más que una simple admisión de incertidumbre, esta conclusión es compatible con la evidencia actual: los sistemas de hoy todavía no poseen, de forma integrada y robusta, las capacidades necesarias para un escenario de pérdida general de control, especialmente operación autónoma sostenida, planificación compleja a largo plazo y capacidad de impedir contramedidas humanas.
Por otro lado, afirmar que una futura pérdida de control es imposible también iría más allá de lo que la ciencia permite sostener.
Las capacidades están aumentando, los sistemas adquieren mayor autonomía operativa, el acceso a herramientas se amplía y estamos transfiriendo a los algoritmos un número creciente de actividades antes realizadas exclusivamente por seres humanos.
Por lo tanto, la hipótesis no debe ser tratada como profecía, pero tampoco descartada como paranoia. Debe ser tratada por lo que realmente es: un riesgo incierto, con consecuencias potencialmente muy grandes, que merece una investigación proporcional a su importancia.
CONCLUSIÓN — TAL VEZ EL PROBLEMA NO SEA QUE LA IA QUIERA CONTROLARNOS
Existe una enorme diferencia entre miedo y prudencia. El miedo imagina enemigos; la prudencia identifica posibilidades, evalúa riesgos y construye salvaguardas antes de que sean necesarias.
La humanidad no debería impedir el desarrollo de la inteligencia artificial simplemente porque no puede prever todas sus consecuencias. Si ese principio hubiera guiado a la civilización, probablemente todavía temeríamos muchas de las tecnologías que hoy sostienen nuestra existencia.
Pero existe igualmente poca racionalidad en desarrollar sistemas cada vez más poderosos suponiendo que alguna solución aparecerá después si algo sale mal.
La inteligencia natural creó la inteligencia artificial. Esa puede ser una de las mayores realizaciones intelectuales de nuestra especie.
El desafío ahora es garantizar que la extraordinaria expansión de esta nueva inteligencia ocurra bajo garantías éticas, mecanismos verificables de seguridad y responsabilidad humana permanente, sin convertir la precaución en un obstáculo para la evolución tecnológica.
Tal vez la pregunta esencial del futuro no sea:
“¿La inteligencia artificial querrá controlar a la humanidad?”
Sino otra, mucho más incómoda:
“¿Hasta qué punto estará dispuesta la humanidad a entregar voluntariamente su propio control a cambio de la eficiencia proporcionada por la inteligencia artificial?”
Porque una posible inversión entre inteligencia natural e inteligencia artificial quizá no comience el día en que una máquina decida asumir el mando.
Tal vez comience silenciosamente el día en que el ser humano deje de considerar necesario conservarlo.
FUENTES DE REFERENCIA
International AI Safety Report 2026
International AI Safety Report 2026 — Executive Summary
NIST AI Risk Management Framework
NIST TEVV-Athlon Framework for Evaluating AI Systems
Anthropic — Detecting and countering misuse of AI: September 2026
Reuters — Trump says he will appoint a new AI adviser, September 19, 2026